Cybersécurité
Hameçonnage : reconnaître un faux courriel et réagir après un clic
Les signaux visibles d’un courriel frauduleux, les bons réflexes avant de cliquer et la marche à suivre si quelqu’un a cliqué.
Par l’équipe SolutionsCW7 min de lecture
Les signaux qui ne trompent pas
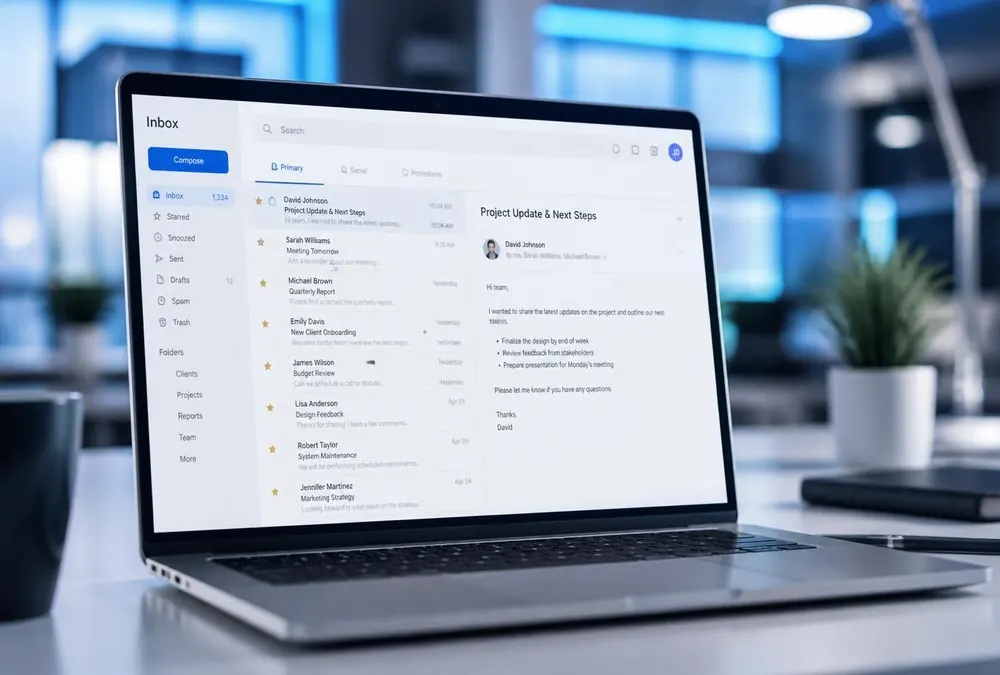
Un courriel d’hameçonnage imite un expéditeur connu — fournisseur, banque, collègue, Microsoft ou un service de livraison — pour provoquer une action rapide. Les indices les plus fiables ne sont pas les fautes d’orthographe (souvent absentes aujourd’hui), mais l’écart entre ce que le message prétend être et ce qu’il est réellement.
- L’adresse d’expédition réelle diffère du nom affiché : survolez ou touchez le nom pour voir l’adresse complète, et méfiez-vous des domaines presque identiques (micros0ft, solutionscw-support).
- Une urgence inhabituelle : paiement à faire aujourd’hui, compte qui sera suspendu, colis bloqué, patron pressé.
- Une demande qui sort des procédures normales : nouveau compte bancaire, achat de cartes-cadeaux, changement de mot de passe via un lien.
- Un lien dont la destination réelle (visible au survol) ne correspond pas au site officiel.
Le réflexe de vérification en 30 secondes
Avant de cliquer ou de répondre, vérifiez par un canal indépendant : appelez le fournisseur au numéro que vous avez déjà (jamais celui du courriel), ouvrez le site officiel en le tapant vous-même, ou demandez à votre collègue en personne. Aucune organisation légitime ne vous reprochera une vérification.
Pour les demandes financières, instaurez une règle interne incontournable : tout changement de coordonnées bancaires ou tout virement inhabituel est confirmé verbalement, à un numéro connu. Cette seule habitude neutralise la fraude au président, l’une des escroqueries les plus coûteuses pour les PME.
Quelqu’un a cliqué : la marche à suivre
La vitesse compte plus que la discrétion. Un signalement rapide permet souvent d’éviter l’incident complet; un signalement tardif le transforme en crise. Voici la séquence à suivre.
- Déconnectez l’appareil du réseau (Wi-Fi et câble), mais ne l’éteignez pas : des traces utiles à l’analyse pourraient être perdues.
- Si un mot de passe a été entré, changez-le immédiatement depuis un autre appareil, ainsi que partout où il est réutilisé.
- Prévenez votre support TI sans délai, même en dehors des heures d’affaires si l’incident est actif.
- Surveillez les connexions inhabituelles sur les comptes concernés et révoquez les sessions actives si votre plateforme le permet.
- Notez l’heure, le message reçu et les actions faites : ces détails accélèrent l’investigation.
Réduire la probabilité du prochain clic
Le filtrage antipourriel de votre plateforme courriel, la MFA sur tous les comptes et des formations courtes mais régulières forment une défense en profondeur : même si un message passe et qu’une personne clique, le mot de passe seul ne suffit pas à l’attaquant. SolutionsCW configure ces protections et peut former votre équipe avec des exemples réels adaptés à votre secteur.
Sources et références
Les offres et les règles peuvent évoluer. Vérifiez les sources officielles avant une décision. Les guides de SolutionsCW sont informatifs et ne constituent pas un avis juridique.